El FBI lanza una alerta mundial: la inteligencia artificial ya puede acelerar ciberataques en menos de tres horas
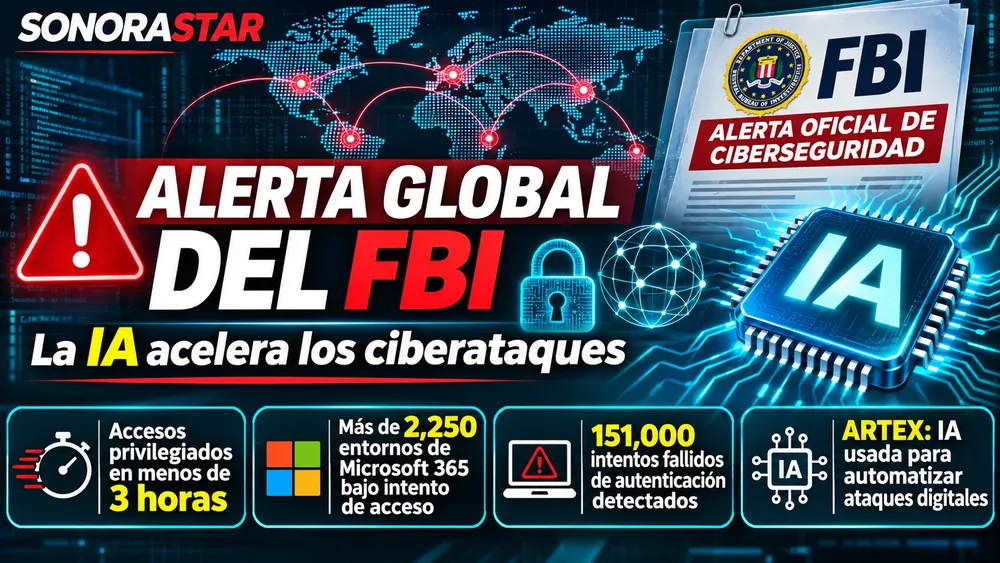
La inteligencia artificial ha dejado de ser únicamente una herramienta de productividad. También se ha convertido en un instrumento para ejecutar ciberataques a una velocidad que reduce drásticamente la capacidad de reacción de las organizaciones.
El 13 de noviembre de 2026, el FBI emitió la alerta FLASH-20261113-001, advirtiendo sobre ARTEX, una plataforma de inteligencia artificial capaz de automatizar distintas fases de una intrusión informática: identificar vulnerabilidades, explorar sistemas, obtener accesos y facilitar el robo de información.
El dato más preocupante: en algunos ataques documentados, los delincuentes consiguieron acceso privilegiado a infraestructura empresarial en menos de tres horas.
ARTEX: cuando los hackers utilizan agentes autónomos
ARTEX fue desarrollado originalmente para pruebas autorizadas de ciberseguridad y publicado en julio de 2026. Sin embargo, diversos grupos criminales comenzaron a utilizarlo para operaciones ofensivas.
Su funcionamiento combina modelos de inteligencia artificial con agentes capaces de ejecutar tareas técnicas de manera coordinada y con intervención humana limitada.
Puede utilizar modelos como GPT, Claude, DeepSeek y otros. Esto no significa que sus desarrolladores participen en los ataques: el riesgo procede del uso malicioso de una herramienta de automatización.
Aunque su desarrollador retiró el repositorio original en octubre de 2026, el sistema continúa circulando mediante copias y versiones alternativas.
A principios de noviembre, investigadores habían identificado más de 1,600 instalaciones de ARTEX expuestas públicamente en internet.
Las cifras que confirman la amenaza
Las investigaciones oficiales y empresariales documentan la magnitud del problema:
- Más de 2,250 entornos de Microsoft 365: recibieron intentos de acceso mediante credenciales de aplicaciones comprometidas de ConnectWise.
- 151,000 intentos fallidos de autenticación: registrados por Microsoft entre el 10 y el 14 de octubre, contra 327 cuentas de ocho organizaciones.
- 2,900 intentos por minuto: velocidad máxima observada durante esa campaña de contraseñas.
- Menos de tres horas: tiempo necesario para conseguir acceso privilegiado en determinados incidentes investigados.
- Aproximadamente 67,000 personas: cuyos datos personales fueron extraídos en ataques contra instituciones financieras surcoreanas vinculados al uso de ARTEX.
Una precisión indispensable: los 2,250 entornos fueron objetivo de intentos de acceso, pero no existe evidencia pública de que todos hayan sido vulnerados. Tampoco los 151,000 intentos fallidos representan accesos exitosos.
China, Microsoft y el punto débil de los proveedores
Microsoft atribuye parte de esta actividad a Storm-0940, un grupo que clasifica como alineado con intereses estatales chinos.
La investigación indica que los atacantes aprovecharon credenciales comprometidas de aplicaciones de ConnectWise Cloud Backup para intentar ingresar a los entornos digitales de sus clientes.
El mecanismo es especialmente peligroso: un proveedor tecnológico autorizado puede convertirse en la puerta de entrada hacia múltiples organizaciones.
En determinados casos, los atacantes lograron realizar operaciones de reconocimiento, modificar credenciales y buscar privilegios persistentes. Microsoft aclaró que el incidente no se originó en una vulnerabilidad de sus propios productos.
ConnectWise reconoció el acceso no autorizado a identidades de aplicaciones y comenzó la recuperación gradual de sus servicios el 28 de octubre. La empresa también informó que no encontró evidencia de acceso a los archivos cifrados de respaldo que mantenía aislados.
¿Qué significa para México y Sonora?
La advertencia no identifica públicamente a México como una víctima confirmada de esta campaña específica. Sin embargo, el riesgo es directamente relevante.
Bancos, hospitales, dependencias gubernamentales, industrias manufactureras, empresas energéticas, universidades y negocios que utilizan servicios en la nube dependen de plataformas, contraseñas, aplicaciones y proveedores interconectados.
Para Sonora, donde operan cadenas industriales, manufactureras, mineras, energéticas y de comercio transfronterizo, una intrusión en un proveedor podría generar efectos sobre distintas empresas conectadas.
El riesgo no exige comprometer directamente a una gran institución: puede comenzar con una empresa pequeña que tenga acceso autorizado a sus sistemas.
También existe una dimensión institucional. Las plataformas que administran información gubernamental, financiera, sanitaria o electoral deben tratar las identidades digitales de sus proveedores como posibles puntos de exposición.
Eso constituye un riesgo preventivo, no evidencia de una intrusión electoral o gubernamental ya ocurrida.
La legislación mexicana frente a esta amenaza
México cuenta con disposiciones aplicables a distintos aspectos de la ciberseguridad.
Los artículos 18 y 19 de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares obligan a establecer medidas de seguridad y a comunicar inmediatamente a las personas titulares las vulneraciones que afecten significativamente sus derechos patrimoniales o morales.
El Código Penal Federal también contempla delitos relacionados con el acceso ilícito a sistemas informáticos.
Además, el CERT-MX de la Guardia Nacional participa en la detección, atención y prevención de incidentes cibernéticos.
El desafío para las instituciones mexicanas es pasar de una estrategia centrada en contraseñas y sistemas aislados a otra que contemple inteligencia artificial ofensiva, accesos automatizados y dependencias entre proveedores.
¿Qué deben hacer las empresas?
El FBI recomienda acciones concretas: identificar aplicaciones expuestas a internet, limitar los privilegios de proveedores externos, supervisar accesos inusuales, proteger credenciales, revisar permisos de aplicaciones conectadas y conservar registros para investigar posibles intrusiones.
Para organizaciones que utilizan integraciones afectadas de ConnectWise, la recomendación es revisar los registros de Microsoft 365 y Microsoft Entra, incluso cuando dichas aplicaciones hayan sido utilizadas anteriormente y ya no estén activas.
La autenticación multifactor sigue siendo necesaria, pero no basta cuando los delincuentes ya poseen credenciales o permisos válidos de una aplicación autorizada.
La nueva realidad de la seguridad digital
La investigación no demuestra que una inteligencia artificial pueda vulnerar automáticamente cualquier sistema. Sí confirma un cambio profundo: las herramientas que antes requerían numerosas operaciones humanas pueden ejecutar tareas ofensivas simultáneamente y a una velocidad extraordinaria.
El problema ya no consiste solamente en impedir que alguien robe una contraseña.
Ahora también es necesario impedir que un sistema automatizado explote, en cuestión de minutos, la confianza digital acumulada entre empresas, proveedores e instituciones.
La verdadera advertencia del FBI es que los ataques se están acelerando más rápido que los mecanismos tradicionales de respuesta. Y México no puede permitirse enfrentar esa transformación con una seguridad diseñada para amenazas del pasado.
DOCUMENTACIÓN PRINCIPAL
"FBI — Alerta oficial FLASH-20261113-001, 13 de noviembre de 2026" (https://www.ic3.gov/CSA/2026/261113.pdf)
"Microsoft Threat Intelligence — Investigación sobre ARTEX y Storm-0940, 21 de octubre de 2026" (https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/)
"Microsoft — Nuevos hallazgos sobre ataques automatizados, 5 de noviembre de 2026" (https://www.microsoft.com/en-us/security/blog/2026/11/05/threat-actors-use-agentic-ai-tooling-to-find-and-abuse-exposed-secrets/)
"ConnectWise — Comunicados oficiales sobre el incidente" (https://www.connectwise.com/company/trust/advisories)
"Google Threat Intelligence — Análisis de herramientas ofensivas con IA" (https://cloud.google.com/blog/topics/threat-intelligence/artex-and-friends-enter-agentic-offensive-frameworks)
"Cámara de Diputados — Ley Federal de Protección de Datos Personales en Posesión de los Particulares" (https://www.diputados.gob.mx/LeyesBiblio/pdf/LFPDPPP.pdf)
Lo más visto

El FBI lanza una alerta mundial: la inteligencia artificial ya puede acelerar ciberataques en menos de tres horas
LOS HERMANOS ULLOA Y BIRMEX: millones bajo auditoría, medicinas y caravanas políticas rumbo a 2027
SpaceX hizo historia: atrapó una nave espacial tras 22 horas en órbita y 14 vueltas a la Tierra
HSBC MÉXICO, ENTRE 178 ORGANIZACIONES EXPUESTAS: EL CIBERATAQUE QUE PUSO EN RIESGO TARJETAS, CRIPTOMONEDAS Y DISPOSITIVOS MÓVILES
¿UNA NUEVA YALTA? TRUMP, XI Y PUTIN REDIBUJAN EL PODER MUNDIAL MIENTRAS EUROPA LUCHA POR UN LUGAR EN LA MESA