Binance bajo ataque: el hackeo de 6,300 millones de dólares que pone a prueba la seguridad del sistema financiero digital
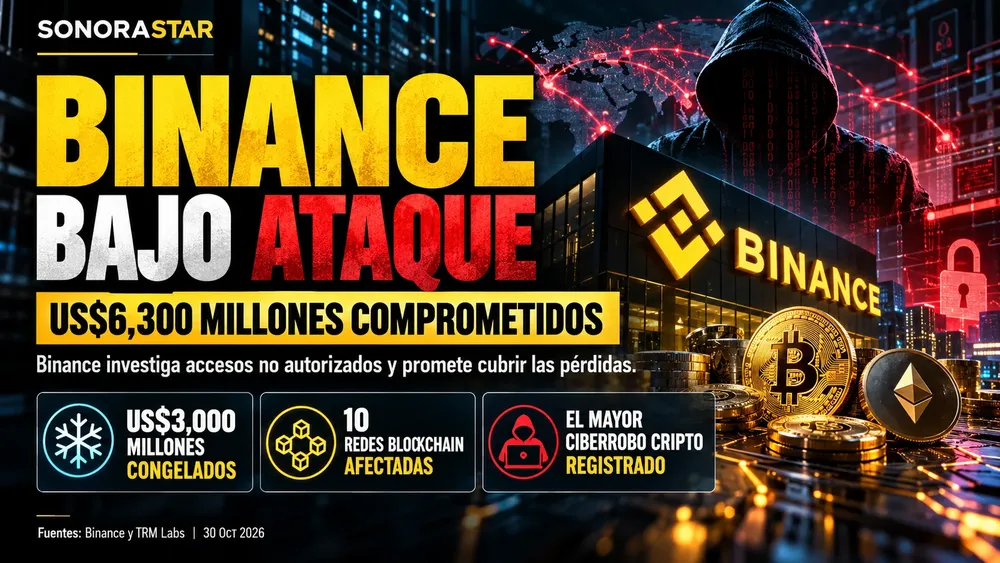
La investigación de las operaciones sospechosas apunta a movimientos por aproximadamente 6,300 millones de dólares. La propia compañía reconoció el incidente, informó que alrededor de 3,000 millones de dólares habían sido congelados y prometió cubrir las pérdidas. Sin embargo, el origen definitivo del ataque, el monto irrecuperable y las consecuencias para los clientes seguían sujetos a investigación al cierre de esta edición.
Las cifras que dimensionan el incidente
Impacto estimado por Binance
US$6,300 M
No equivale necesariamente a la pérdida definitivaActivos congelados, según Binance
US$3,000 M
Fondos bloqueados; no necesariamente recuperadosRedes blockchain afectadas
10
De acuerdo con el rastreo de TRM LabsMayor robo anterior comparable
US$1,500 M
Ataque contra Bybit en febrero de 2025Fuentes: comunicado de Binance, investigación de TRM Labs y reportes de Reuters.
¿Qué ocurrió realmente? Un ataque preparado y ejecutado en minutos
El 29 de octubre de 2026, una serie de transferencias extraordinarias comenzó a vaciar billeteras vinculadas a Binance en distintas redes blockchain.
La firma especializada en inteligencia financiera digital TRM Labs reconstruyó una parte decisiva de los acontecimientos: según su análisis, la preparación del ataque comenzó al menos 36 horas antes, mientras que buena parte de las transferencias se concentró en un periodo aproximado de 20 minutos a partir de las 20:05 UTC, equivalentes a las 13:05 horas de Sonora.
El dinero se desplazó por redes como Ethereum, Bitcoin, Tron, Solana y XRP Ledger. No fue una transacción aislada ni una simple anomalía de mercado. La coordinación entre operaciones apunta a una intrusión sofisticada contra mecanismos de autorización y transferencia de activos.
La dimensión del ataque es particularmente preocupante porque los movimientos se realizaron utilizando autorizaciones técnicamente válidas. Esa circunstancia introduce una diferencia fundamental: un sistema puede registrar correctamente una operación que nunca debió ser autorizada.
La computadora de un ingeniero, una posible puerta de entrada
En su comunicado, Binance explicó que su investigación preliminar apunta a una computadora portátil comprometida perteneciente a un ingeniero de operaciones de desarrollo tecnológico, conocido como DevOps.
El acceso indebido habría permitido al atacante ingresar a un contenedor de servicios y enviar solicitudes de retiro no autorizadas.
La plataforma también indicó que no había encontrado evidencias de filtración de las claves privadas de las billeteras. Sin embargo, esa declaración no equivale a establecer que toda la infraestructura permaneció protegida.
TRM Labs plantea una hipótesis técnica complementaria: el atacante pudo obtener la capacidad de provocar firmas válidas desde los mecanismos utilizados por Binance para autorizar movimientos en distintas redes.
El análisis destaca el uso de EIP-7702 en Ethereum, una funcionalidad que permite delegar el comportamiento de determinadas cuentas a contratos inteligentes. Según TRM, el atacante aprovechó autorizaciones previamente firmadas para redirigir activos.
Hasta contar con una investigación forense definitiva, debe distinguirse la explicación preliminar de Binance de la hipótesis técnica desarrollada por investigadores externos.
Los 6,300 millones: ¿dinero robado o pérdida definitiva?
Este es uno de los puntos centrales para interpretar correctamente la noticia.
No es lo mismo el volumen de activos transferidos sin autorización que el monto que finalmente será imposible recuperar.
TRM Labs calcula transferencias por aproximadamente 6,360 millones de dólares, distribuidas entre distintas redes. Su reconstrucción incluye:
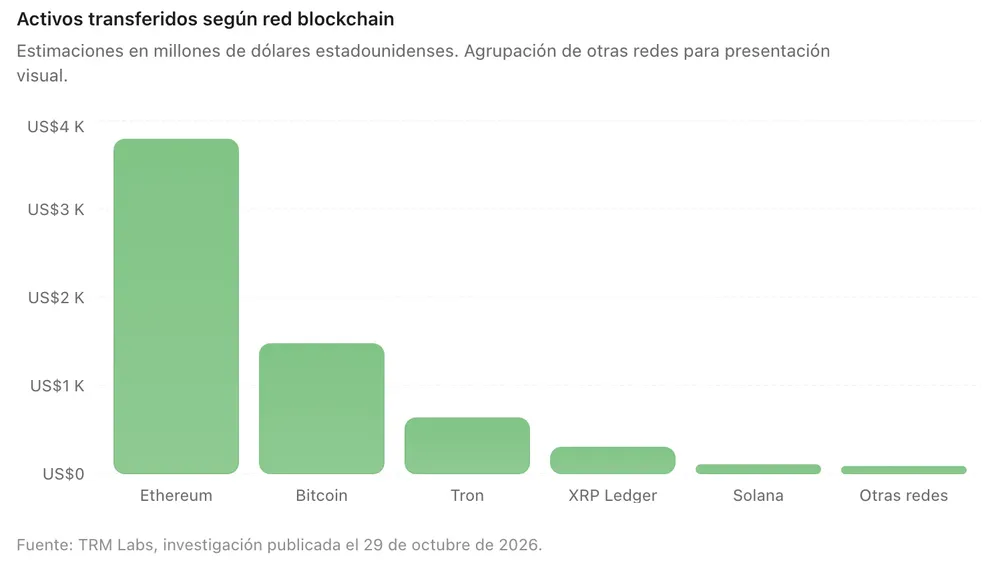
Estimaciones de TRM Labs, correspondientes al valor de los activos en el momento de las transferencias. Incluyen criptomonedas y tokens de distinta naturaleza.
La respuesta de los emisores de criptomonedas estables y de otros participantes del ecosistema consiguió bloquear una parte importante de los activos señalados.
Binance reportó aproximadamente 3,000 millones de dólares congelados. No obstante, ese dinero no necesariamente había regresado a su legítimo propietario. La recuperación depende de procesos de bloqueo, investigación, cooperación técnica y, posiblemente, procedimientos legales.
El dinero que permanece bajo control del atacante tampoco debe considerarse automáticamente una pérdida definitiva hasta concluir los esfuerzos de recuperación.
Corea del Norte: una línea de investigación de importancia internacional
Otra dimensión del incidente trasciende el mercado financiero.
TRM Labs atribuye el ataque, con un grado alto de confianza en su propio análisis, a TraderTraitor, un grupo de ciberdelincuencia vinculado con Corea del Norte.
La hipótesis resulta relevante porque no sería el primer golpe de gran escala asociado con esa estructura.
En febrero de 2025, el FBI estadounidense identificó a TraderTraitor como responsable del robo de aproximadamente 1,500 millones de dólares a la plataforma Bybit. Ese antecedente está documentado en una alerta oficial de la agencia.
Sin embargo, es indispensable mantener una distinción: la atribución del incidente de Binance proviene, por ahora, de investigadores privados. No debe presentarse como una conclusión judicial o una determinación oficial definitiva sobre sus responsables.
Si la hipótesis se confirma, el episodio adquiriría un significado adicional: la posibilidad de que vulnerabilidades en infraestructuras financieras privadas sean aprovechadas por organizaciones respaldadas por Estados para obtener recursos y financiar otras actividades.
El mercado reaccionó: la confianza también tiene un precio
Las consecuencias comenzaron a reflejarse en los precios de los principales activos digitales.
Reuters documentó caídas en Bitcoin, Ethereum y acciones relacionadas con el sector de criptomonedas. Los movimientos evidenciaron el nerviosismo entre inversionistas frente a un incidente que afectaba a un intermediario de importancia sistémica para ese mercado.
No obstante, sería incorrecto atribuir automáticamente toda la volatilidad de las criptomonedas al ataque. Sus precios también responden a condiciones de liquidez, expectativas económicas y decisiones de inversionistas.
El problema de fondo es otro: cuando una gran plataforma suspende retiros, la preocupación deja de limitarse al precio de Bitcoin o Ethereum y alcanza la capacidad de los usuarios para disponer de su patrimonio.
La propiedad digital pierde parte de su valor práctico cuando su titular no puede ejercer libremente el control de sus activos.
¿Están seguros los clientes de Binance?
La compañía aseguró que los fondos de los usuarios permanecen protegidos y se comprometió a cubrir las pérdidas mediante recursos corporativos y su fondo de protección SAFU.
También anunció la suspensión temporal de depósitos y retiros mientras se realizaban revisiones de seguridad.
Estas medidas son relevantes, pero las promesas corporativas deberán contrastarse posteriormente con hechos verificables.
Entre las preguntas fundamentales figuran la magnitud de las pérdidas netas, la capacidad financiera para absorberlas, los plazos de restitución a los clientes y la evidencia independiente de que las operaciones vuelven a ser seguras.
Una prueba de reservas puede ayudar a transparentar activos bajo custodia, pero por sí sola no sustituye una auditoría completa de obligaciones, controles de seguridad y solvencia.
México también debe observar lo ocurrido
La dimensión internacional del incidente hace pertinente preguntarse qué implicaciones tiene para los inversionistas mexicanos.
En México existe un marco regulatorio relacionado con los activos virtuales, pero no debe confundirse con un sistema de garantía general para todas las criptomonedas o plataformas de intercambio.
La Ley para Regular las Instituciones de Tecnología Financiera, en su artículo 30, establece condiciones para que determinadas instituciones financieras operen con activos virtuales sujetos a las disposiciones del Banco de México. A su vez, la Circular 4/2019 establece restricciones específicas para esas instituciones.
Por otra parte, el SAT contempla obligaciones de prevención de lavado de dinero para ciertos proveedores de servicios con activos virtuales. Ese régimen no equivale a asegurar los saldos de sus usuarios frente a ataques informáticos.
La lección para México no consiste en asumir que toda criptomoneda es insegura. Consiste en reconocer que existen riesgos diferentes:
Riesgo tecnológico: accesos indebidos, vulnerabilidades y pérdida de credenciales.
Riesgo de custodia: dependencia de una empresa que controla las billeteras y autoriza los movimientos.
Riesgo de liquidez: imposibilidad temporal de retirar o convertir activos.
Riesgo jurídico: diferencias entre países para determinar responsabilidades y mecanismos de restitución.
Esta distinción importa para inversionistas particulares, empresas que operan con activos digitales y autoridades responsables de la integridad financiera.
Las preguntas que Binance deberá responder
Una investigación exhaustiva no termina con la identificación del monto comprometido. Apenas comienza.
La transparencia exige determinar cómo se comprometieron los accesos internos, por qué los controles de autorización no impidieron movimientos de semejante magnitud y qué mecanismos de respuesta funcionaron o fallaron.
También deberá esclarecerse cuántos activos han sido efectivamente recuperados, cuánto tendrá que cubrir Binance con recursos propios y si existen vulnerabilidades que comprometan otras operaciones.
Estas preguntas no constituyen acusaciones de conducta deliberada contra los directivos de la empresa. Son exigencias razonables de rendición de cuentas frente a una falla de seguridad extraordinaria.
Conclusión: el gran riesgo está en quién controla las llaves
Durante años, uno de los principales argumentos a favor de las criptomonedas ha sido su capacidad para transferir valor sin depender completamente de las instituciones financieras tradicionales.
El ataque a Binance revela una paradoja de ese ecosistema: aunque determinadas redes blockchain puedan operar de manera descentralizada, millones de usuarios siguen confiando la custodia y operación de sus activos a empresas centralizadas.
Por eso conviene distinguir dos afirmaciones radicalmente diferentes. Una es que la red Bitcoin haya sido vulnerada. Otra, que un intermediario que custodia Bitcoin y otros activos haya sufrido una intrusión en su infraestructura.
El caso Binance corresponde a la segunda situación, según la información disponible.
El desafío que deja este incidente no es exclusivamente tecnológico. Es también financiero, corporativo y regulatorio.
Una industria que aspira a administrar una proporción creciente del patrimonio mundial necesita demostrar que cuenta con controles proporcionales a esa responsabilidad.
La innovación no elimina el riesgo. La descentralización de una tecnología tampoco garantiza que todos sus intermediarios sean seguros.
Y, sobre todo, ninguna promesa de protección puede sustituir la prueba de que el patrimonio de los usuarios permanece efectivamente resguardado.
Porque en el sistema financiero digital, la confianza no se garantiza con una declaración: se demuestra con seguridad, transparencia y resultados.
Evaluación periodística del video adjunto
El material presentado por el periodista Carlos Mota aborda un incidente real y extraordinariamente relevante. Su advertencia central sobre la magnitud del ataque se encuentra respaldada por reportes independientes y comunicaciones de Binance.
Sin embargo, para una publicación rigurosa de SonoraStar conviene conservar las siguientes precisiones:
Afirmación o tema | Resultado de la verificación |
|---|---|
Binance sufrió un hackeo de gran magnitud | Confirmado el incidente; investigación técnica en desarrollo |
Impacto aproximado de US$6,300 millones | Respaldado por Binance y análisis externos |
Parte de los activos fueron congelados | Confirmado; no equivale a recuperación definitiva |
Sería el mayor robo de criptomonedas registrado | Respaldado por estimaciones actuales de empresas forenses |
Los usuarios perderán necesariamente sus inversiones | No demostrado; Binance se comprometió a cubrir pérdidas |
Se conoce definitivamente quién atacó | No; existe una atribución técnica a TraderTraitor, pendiente de confirmación definitiva |
Fuentes principales para la publicación
Las referencias más relevantes son el comunicado reproducido en la cuenta oficial de Binance, el informe forense de TRM Labs, la alerta del FBI sobre TraderTraitor y la cobertura de Associated Press.
Nota editorial: investigación elaborada con información difundida el 29 de octubre de 2026, incluyendo comunicados fechados el 30 de octubre en horario UTC. Los montos y la situación operativa pueden cambiar conforme avance la investigación.
Lo más visto

EL MAPA DE PODER DETRÁS DEL CASO TADDEI: FAMILIA, CARGOS PÚBLICOS Y CONTRATOS MILLONARIOS BAJO INVESTIGACIÓN
Los Godoy en el gobierno: seis familiares, cargos públicos y las preguntas pendientes sobre el nepotismo
Rusia, Polonia y la OTAN: el peligro de una guerra que podría arrastrar al mundo
MORENA NO PUEDE LAVARSE LAS MANOS: LA CORRUPCIÓN NO CAMBIA DE HISTORIA CUANDO CAMBIA DE PARTIDO
ESTADOS UNIDOS 2026: EL VOTO QUE REDEFINIRÁ EL PODER DE TRUMP Y EL FUTURO DE NORTEAMÉRICA